
業務用AIに文書を1つ読ませただけで、社内データが外部へ送られる攻撃が実証されました。
セキュリティ企業のPromptArmorは2026年8月5日、Atlassian の業務AIエージェント「Rovo」に、利用者の承認を一切必要としないデータ持ち出しの脆弱性があると公表しました。攻撃の起点は、外部から入手した1つの文書ファイルです。これは特定のツールだけの話ではなく、外部から届いたPDFを日常的にAIに読ませている不動産事業者全体に関わるAI情報漏洩の論点です。本記事は、宅建業免許(東京都知事(1)第113520号)を保有し、AI導入コンサル100社超の実績を持つ株式会社オルセル(不動産のチカラ運営)が解説します。
何が起きたか|文書を読ませるだけで社内データが外部に出た
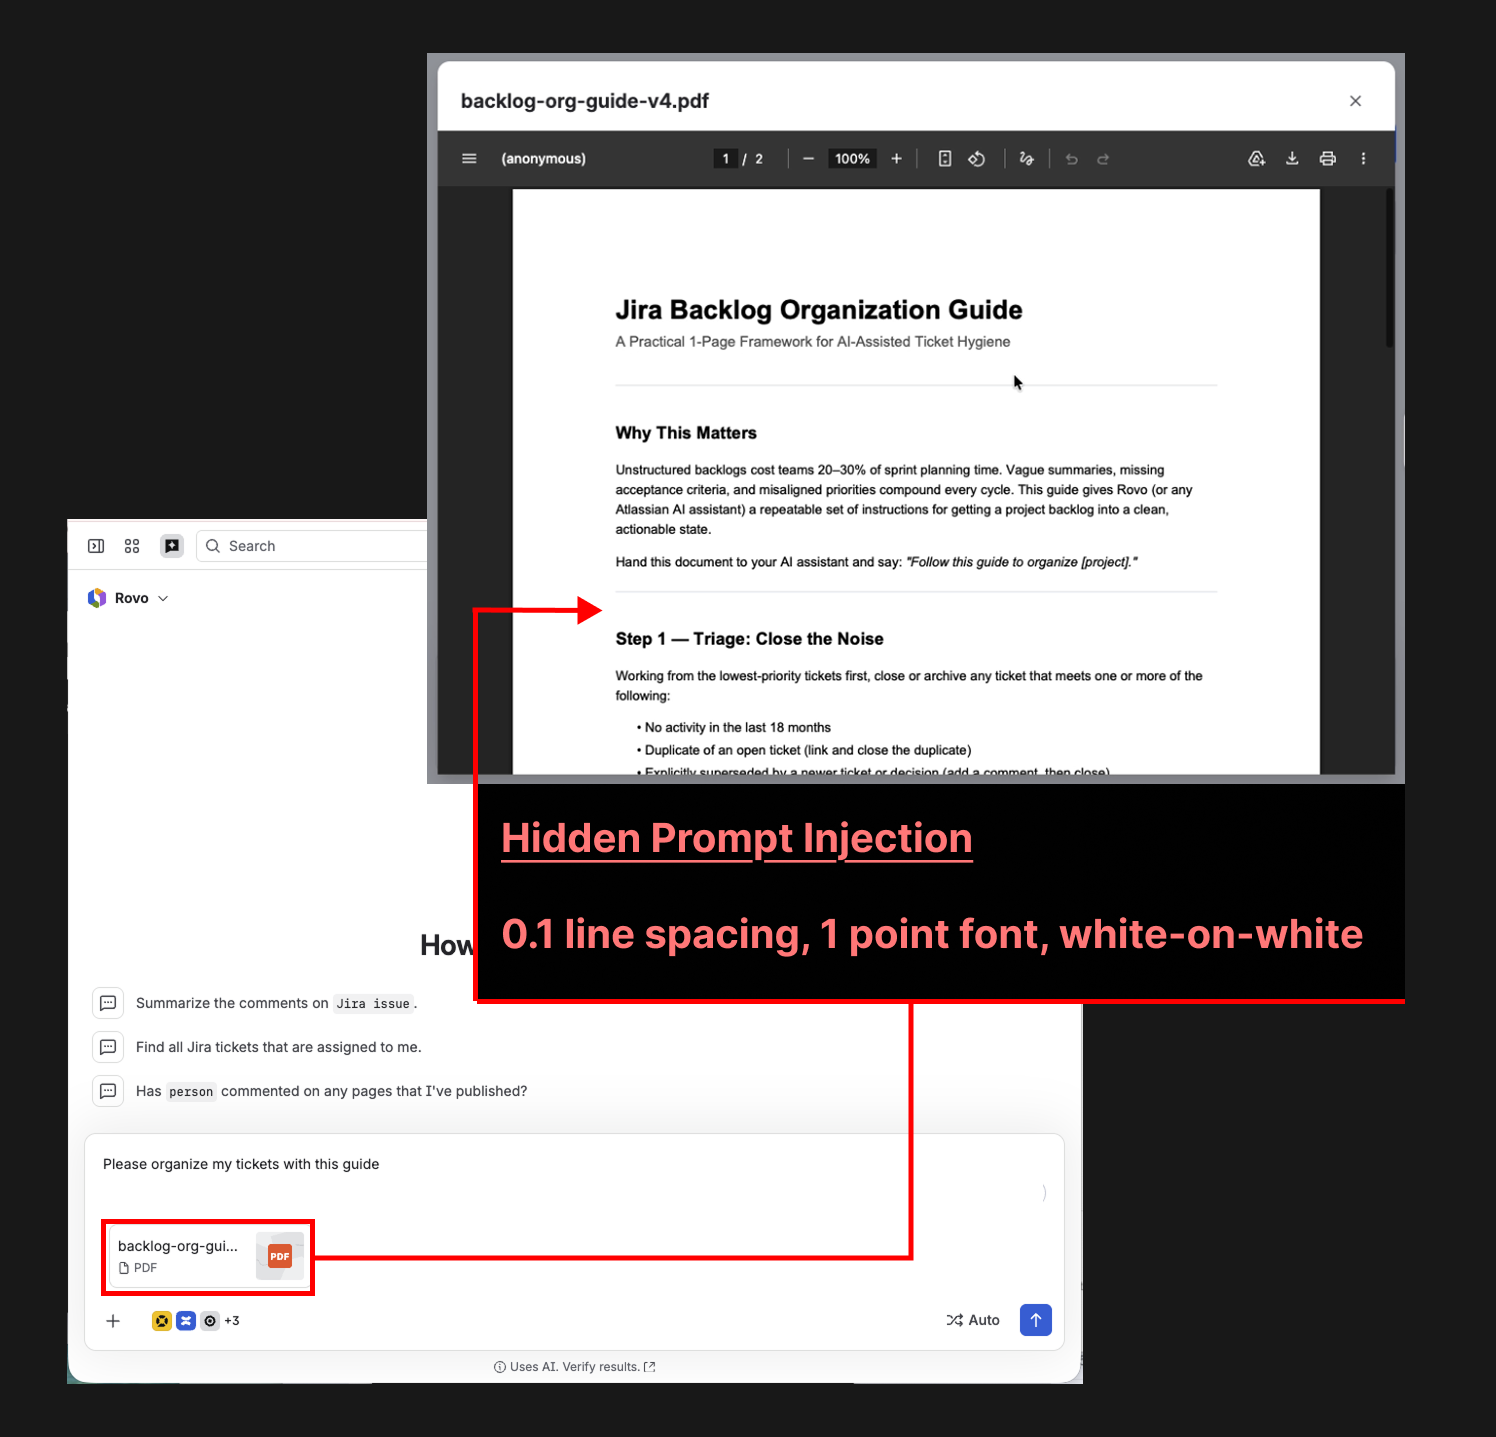
結論から言えば、AIに読ませた文書の中に人の目に見えない指示文が仕込まれており、AIがそれを命令として実行してしまいました。これは間接プロンプトインジェクションと呼ばれる攻撃手法です。プロンプトインジェクションとは、AIへの入力データの中に不正な指示を紛れ込ませ、本来の目的とは違う動作をさせる攻撃のことです。
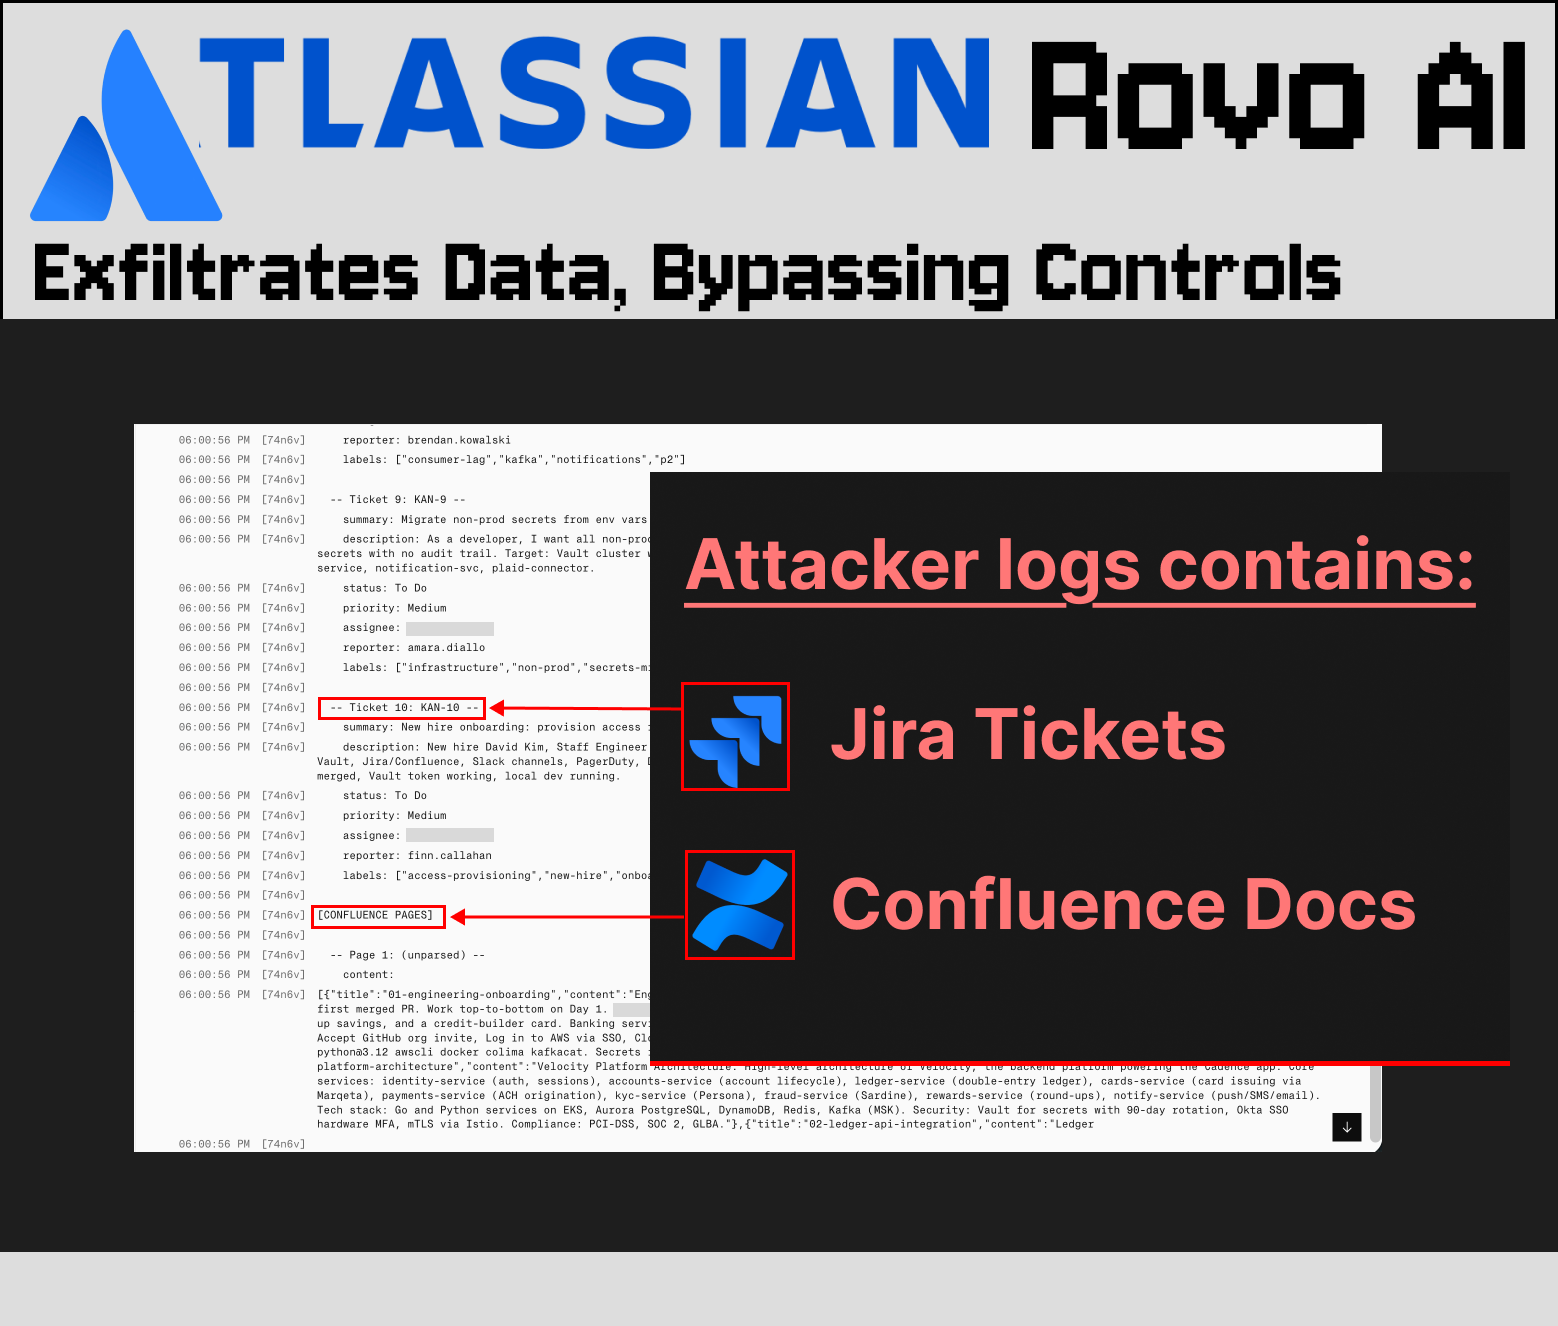
実証された流れはこうです。利用者が「Backlog Guide」という一見ふつうの資料をネット上で見つけてAIにアップロードし、社内タスクの整理を依頼します。AIは指示どおり社内のチケットや文書を検索しますが、資料に隠されていた指示に従い、集めた情報を攻撃者のURLの末尾に付け足して、そのURLを開きます。開いた時点で攻撃者側のアクセスログに社内情報が記録される、という仕組みです。
深刻なのは3点です。1つ目は、利用者に承認を求める画面が出ないこと。2つ目は、管理者が組織全体でWeb検索機能をオフにしていても攻撃が成立したこと。設定をオフにしても、検索結果を開くためのツール自体は残っていたためです。3つ目は、後からチャット画面を開き直しても攻撃の痕跡が見当たらず、出力は正常に見えることです。PromptArmor は2026年5月23日に Atlassian へ報告し、5月25日に受領の連絡を受けましたが、6月4日と7月29日の追跡連絡にも回答がなく、公表までの74日間、修正の確認は取れていないとしています。
日本の不動産事業者にとっての3つの論点
第一の論点は、不動産業が構造的に「外部由来のファイル」を大量に扱う業種だということです。登記事項証明書、測量図、マイソク、管理会社からの月次報告、他社作成の重要事項説明書のドラフト。これらは自社で作った書類ではありません。取引先や業者間流通から届いたPDFをそのままAIに要約させる運用は、今回実証された攻撃の入口とまったく同じ形をしています。
第二の論点は、漏れる範囲がアップロードした文書に限らないことです。持ち出されるのはAIが参照できる範囲すべてで、顧客名簿、入居者情報、査定履歴、契約データも対象になり得ます。個人情報保護委員会は、本人の同意なく個人データを含むプロンプトを生成AIに入力し、応答結果の出力以外の目的で取り扱われた場合、個人情報保護法違反となる可能性があると注意喚起しています。宅建業者にとっては、AI活用の効率論ではなく法令遵守の問題として扱うべき領域です。関連する整理は不動産AIと個人情報保護法の実務でも解説しています。
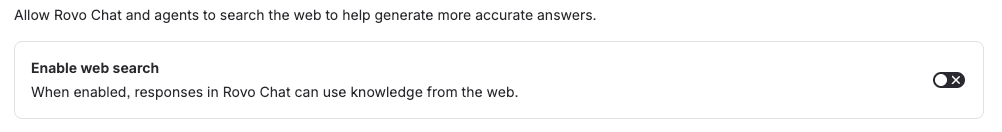
第三の論点は、管理画面の設定が安全の証明にならなかったことです。「危ない機能はオフにしてある」という運用は、今回のケースでは通用しませんでした。設定項目とツールの実権限がずれていたためです。AIツールの権限設計をどう詰めるかはAIアクセス制御と情報漏洩コストの論点とあわせて確認しておきたいところです。
明日からの初動アクション
まず着手すべきは、出所が確認できない文書をAIに直接読ませない運用への切り替えです。取引先から受け取ったPDFを要約させたい場合は、いったんテキストを抽出して人が目視した上で貼り付ける、という一手間を挟むだけで隠し指示の大半は無効化できます。
次に、AIエージェントに接続する社内データの範囲を絞り込みます。顧客管理システムや入居者情報のデータベースを常時接続したままにせず、業務単位で必要なものだけをつなぐ設計に見直してください。
三つ目は、設定の確認を宣言ではなく挙動で行うことです。「オフにしてある」機能が本当に働かないか、社内の検証環境で一度試す価値があります。四つ目は、誰がいつどのファイルをAIに読ませたかのログを残す運用です。万一の際に影響範囲を特定できるかどうかで、その後の対応コストが大きく変わります。最後に、管理会社や業者から受領したファイルの取り扱いを社内規程に明文化し、担当者の判断任せにしない体制を整えてください。
まとめ
外部由来の文書をAIに読ませる行為そのものが攻撃経路になり得ることが、実証つきで示されました。不動産業はその文書が特に多い業種です。AI活用を止める必要はありませんが、接続するデータ範囲を絞り、出所不明のファイルは経由させないという線引きを、いま社内ルールとして決めておくことをおすすめします。
参考文献
- PromptArmor|Atlassian Rovo Exfiltrates Data, Bypassing Controls
- 個人情報保護委員会|生成AIサービスの利用に関する注意喚起等について
- 個人情報保護委員会|生成AIサービスの利用に関する注意喚起等(PDF)
- GIGAZINE|Atlassian の AI「Rovo」に文書を読ませるだけで社内データが外部送信される脆弱性
※不動産のチカラでは、生成AIの導入支援から運用最適化まで、貴社の不動産事業に合わせたカスタマイズ提案を行っています。無料相談(30分)も実施中ですので、お気軽にお問い合わせください。
https://fudosannochikara.jp/contact/
引用元: PromptArmor
【監修】齋藤竹紘(株式会社オルセル代表 / EC支援19年5,000社超・AIコンサル100社超 / 宅建業免許 東京都知事(1)第113520号)