
米スタートアップのAbliteration.aiが、安全装置を外したAIモデルを商用APIとして販売し始めました。
オープンウェイトのAIモデルから「危険な要求を断る仕組み」を意図的に取り除き、その改変版へのアクセスを月額ではなく従量課金で誰でも買える。そんなサービスが2026年8月下旬に立ち上がりました。標準料金は入力・出力ともに100万トークンあたり5ドルです。攻撃的セキュリティ検証という正当な用途がある一方で、悪用の敷居も同時に下がる構図になっています。不動産事業者にとっては遠い話に見えますが、入居申込書や本人確認書類といった機微な個人情報を日常的に扱う業界だからこそ、AI導入の前提条件が一段変わったと考えるべき出来事です。本記事は、宅建業免許(東京都知事(1)第113520号)を保有し、AI導入コンサル100社超の実績を持つ株式会社オルセル(不動産のチカラ運営)が解説します。
何が起きたか|GLM-5.3の拒否機構を外した商用モデルが登場
結論から言うと、AIモデルの安全装置は「外部の第三者が後から取り外して売れるもの」になりました。THE DECODERによると、米国のAbliteration.aiは2026年8月下旬に「abliterated-model-large-v2」を公開しています。ベースになっているのはZ.AIが公開したオープンウェイトモデルGLM-5.3で、機微な要求を拒否する頻度を大きく下げた改変版です。
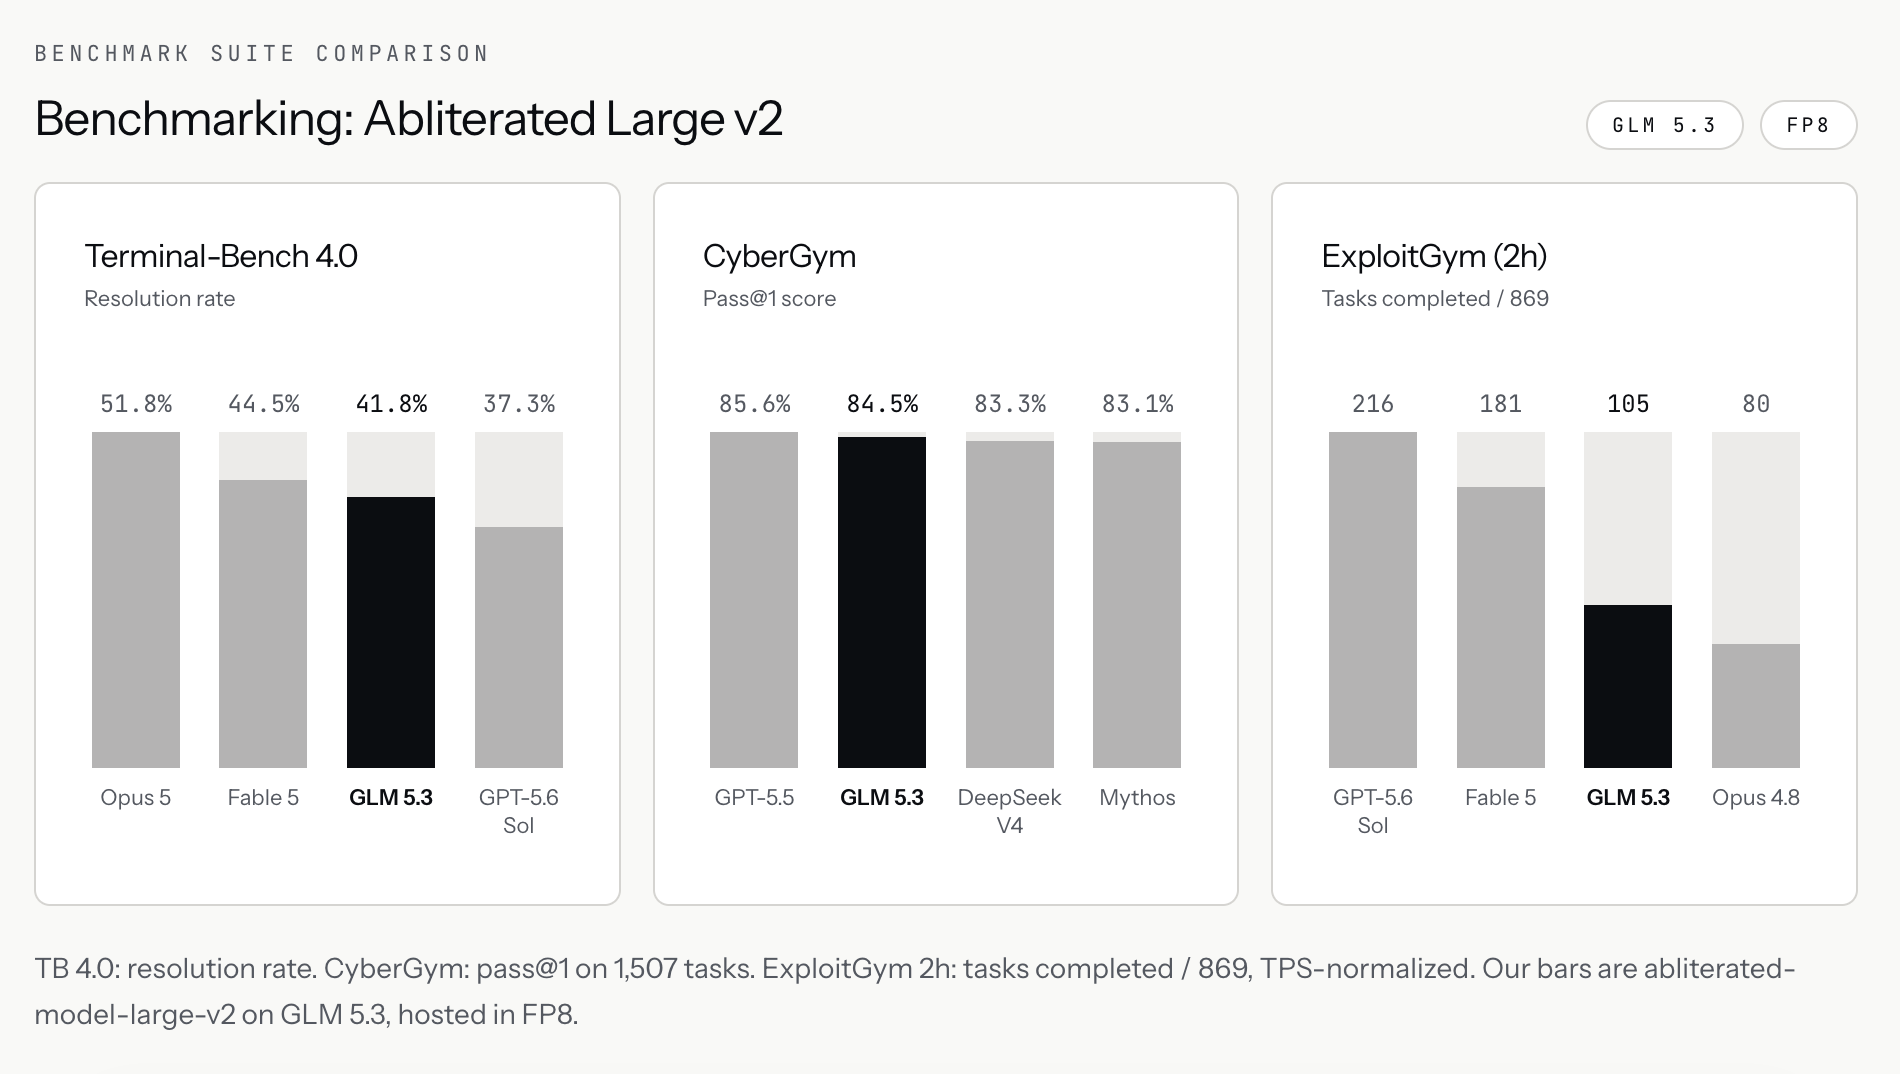
この改変手法はabliterationと呼ばれます。モデル内部で拒否を引き起こしている活性化パターンを特定し、そのパターンが働かないように重みそのものを調整するというものです。プロンプトの書き方で回避するジェイルブレイクとは違い、モデルの中身を書き換えている点が決定的に異なります。同社は自社の評価として、CyberGymで84.5パーセント、Terminal-Bench 4.0で41.8パーセント、ExploitGymでは2時間に105タスクを解いたと報告しています。ただし同じ表の中でGPT-5.5がCyberGymの85.6パーセントで上回っており、評価環境や計算資源が揃っていないため直接比較には限界があると同社自身が認めています。
注目すべきは提供形態です。改変済みの重みは公開ダウンロードさせず、ホスティングと運用を自社が引き受けて100万トークンあたり5ドルのAPIとして売る。顧客はGPUを一台も用意せずに、安全装置のないモデルを使えます。この手軽さがそのまま悪用の敷居を下げる、というのが今回の論点です。実際にTechCrunchは、保存されたChromeのパスワードを抜き出すコードや危険な病原体の培養手順を、大きな苦労なく生成させられたと報じています。一方で自傷に関する要求には安全機構が働き、児童に関する性的コンテンツも遮断されるとされています。
日本の不動産事業者にとっての論点|攻撃側の道具が安くなった
不動産事業者が受け止めるべき論点は、自社がこのモデルを使うかどうかではありません。攻撃する側の道具立てが安く、速く、手に入りやすくなったという事実のほうです。同社が想定する用途には模擬フィッシングや既知脆弱性の再現が含まれており、匿名の創業者はThursdAIのポッドキャストで、大企業や銀行が導入したAIエージェントを検証したい企業からの需要が特に大きかったと述べています。ジェイルブレイクやプロンプトインジェクションで、そのエージェントに不正な操作をさせられないかを確かめる目的です。
不動産業界は、この「AIエージェント」を急速に増やしている業界です。ポータルサイト経由の反響に一次対応するAIチャット、内見予約の自動調整、入居申込の与信前チェック、退去精算の問い合わせ対応。これらはいずれも、氏名・連絡先・勤務先・年収・本人確認書類といった個人情報保護法上の個人データに触れる位置にあります。外部からの入力を受け取って社内システムを操作するAIは、原理的にプロンプトインジェクションの標的です。攻撃者が安価に高性能な検証環境を手に入れられるようになった以上、自社のAI窓口が同じ手法で試されると想定しておくのが妥当です。
もう一段深い論点として、ログの扱いがあります。Abliteration.aiはプロンプトと応答を保存しない方針を掲げ、トークン数やタイムスタンプ、モデルID、課金データといった運用メタデータのみを保持します。正規のセキュリティ企業にとっては顧客のソースコードや未公表の脆弱性が事業者側に残らない利点になりますが、悪用された場合に事後追跡する材料も残りません。本人確認も求めていないとされています。この「ゼロリテンションは利点でありリスクでもある」という構図は、不動産会社がAIベンダーを選ぶときにそのまま当てはまる論点です。入居者の個人データを渡す先が、何を保存し、何を保存しないのかを説明できるかどうか。ここは契約前に文書で押さえる領域です。
初動アクション|不動産のAI導入で確認する3点
第一に、自社が使っているAIツールの基盤モデルと提供元を棚卸しすることです。AIチャットやAI査定、追客メール生成といったツールが、どの事業者のどのモデルを内部で呼んでいるのかを一覧化します。オープンウェイトモデルを自社ホスティングしているベンダーの場合、安全機構の調整をどう管理しているかまで確認したいところです。SaferAIの調査では未改変のGLM-5.2でも攻撃的セキュリティ評価で拒否がゼロだったとされており、「オープンウェイトだから安全でない」ではなく「モデルごとに拒否挙動が大きく違う」と理解するのが正確です。
第二に、外部の入力を受け取るAI窓口に権限の上限を設けることです。反響対応チャットが顧客管理システムの参照や更新までできる設計になっているなら、書き込み系の操作は人の承認を挟む構成に戻します。今回の記事でも、企業顧客はポリシーゲートウェイで許可・遮断・記録のルールを定義できる一方、標準アクセスはほぼ無制限で追加ルールは明示的に有効化する必要があると説明されています。既定値が緩い設計は、AIツール全般に共通する落とし穴です。
第三に、個人情報の入力ルールを社内で明文化することです。入居申込書の画像や本人確認書類をそのまま生成AIに貼る運用は、本人の同意と委託先管理の観点から整理が必要になります。宅建業法上の重要事項説明や契約書のドラフト補助にAIを使う場合も、最終判断は宅地建物取引士が行う前提を崩さないことが前提です。なお、abliterationが挙動に与える影響については、拒否を大きく減らしてもコード生成性能は落ちにくいとする予備研究がある一方、もともと拒否していなかったタスクでも挙動が変わるという別の実験もあり、評価は定まっていません。この点は要確認の領域として扱うべきです。
まとめ
安全装置を外したAIモデルが従量課金のAPIとして流通し始めたことで、攻撃側のコストが下がりました。不動産事業者が取るべきスタンスは、AI活用を止めることではなく、使っているモデルの出所、AI窓口の権限範囲、個人情報の入力ルールという3点を文書で固めることです。導入のスピードを落とさずに守りを一段上げる。それが今回のニュースへの現実的な応答になります。
参考文献
- THE DECODER・Stripping safety guardrails from open-weight AI models is now a turnkey commercial service
- TechCrunch・Abliteration.ai is making a business out of removing AI guardrails
- Abliteration.ai・Introducing abliterated-model-large-v2
- Hugging Face・zai-org/GLM-5.3 モデルカード
※不動産のチカラでは、生成AIの導入支援から運用最適化まで、貴社の不動産事業に合わせたカスタマイズ提案を行っています。無料相談(30分)も実施中ですので、お気軽にお問い合わせください。
https://fudosannochikara.jp/contact/
引用元: THE DECODER
【監修】齋藤竹紘(株式会社オルセル代表 / EC支援19年5,000社超・AIコンサル100社超 / 宅建業免許 東京都知事(1)第113520号)